项目方团队实名了,怎么核验他们说的是真的
推荐人把官网的团队页截图发过来:四张照片,四个真名,职位下面还写着「前某某公司」。看起来比那些连个人都找不到的项目强多了。
实名至少给了你可查的线索,但团队页首先是项目方自己的陈述。仅凭这页,不能判断姓名、照片和履历是否经过第三方核验。可以先拿姓名和原单位去找独立记录,再核对本人是否确认参与、照片与介绍是否属于同一个人。
下面四组动作从公开资料入手,不要求先读懂代码。资料缺失或身份重名时,核验可能需要进一步询问;查不到的项目先记为未证实。
实名提供身份线索,不保证能追责
真名能提供查证身份的起点。但姓名是否真实、本人是否参与、承担什么责任,还要分别核实;仅有实名资料不能保证出事后找得到人或追得回损失。
把「团队信息」拆开,其实是三个彼此独立的问题:
- 有没有名字——官网团队页、白皮书末尾、社群置顶里能不能看到人。这一层最容易满足。
- 名字对不对得上一个真实的人——这个名字在项目之外,有没有独立存在过的记录。
- 这个人是不是真的在做这件事——他的名字出现在项目的公开动作里吗,还是只出现在那张团队页上。
如果宣传只给出第一层的信息,第二、第三层就仍待核实。项目方匿名有什么问题那篇讲的是另一端——完全不露面的情况;这一篇讲的是露了面之后该怎么验。
履历:去原单位那边找记录
「前某某公司高级工程师」这句话,判断方法不是去问他本人,而是看这条经历在那家公司那边、或者在与双方都无关的第三方那边,有没有留下过痕迹。
可以试的地方不多,但每一处都比问本人有用:
搜索引擎,姓名加公司名:看有没有早于这个项目的内容——技术博客、会议议程、专利或论文署名、公司自己发的人事消息。时间点很关键,所有记录都产生于项目启动之后,这条履历就只是和项目一起出现的。
那家公司的官网:有些公司的团队页、技术博客会留下作者署名。查不到不一定是假的,大公司不会给每个员工发页面,查到后还要排除同名,并核对职位、时间与原文内容。
行业会议的议程页:找主办方发布的演讲人姓名、头衔和会议日期,再核对是否为同一个人。议程由主办方发布,但嘉宾简介也可能由本人提供;它能佐证公开活动经历,不能单独证明任职履历已被审核。
姓名加项目名:看这个人除了这个项目,还和哪些项目一起出现过。如果他同时挂在五六个代币项目的团队页上,这件事本身就值得想一想。
职业社交资料要单独说一句。那类页面上的经历是本人自己填的,和官网团队页属于同一类来源,两者互相印证不了什么。它真正的用处是提供线索——说他在某公司待过三年,你就有了一个具体的、可以拿去别处搜的说法。
还有一种容易忽略的情况:履历是真的,但人已经不在了。有些项目的团队页几年不更新,上面挂的人早就退出。验证方法是看这个名字最近一次出现在项目的公开动作里是什么时候——公告、技术更新、公开露面。名字只停留在团队页上,不算在职证据。
代码仓库:数的是人和时间
如果项目把开源当卖点,那就去仓库数两件事:有几个账号在提交代码,这些提交是分布在一段时间里,还是堆在上线前的几周。
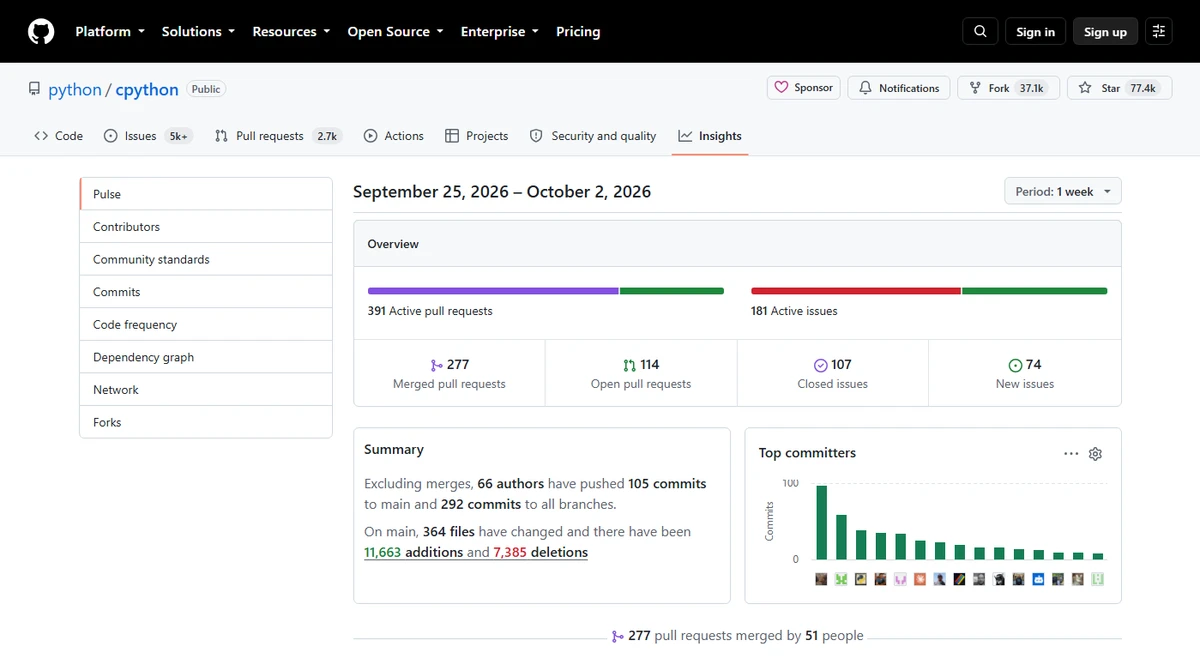
这件事不需要看懂代码。GitHub 的仓库页面上有个 Insights 选项卡,里面的 Pulse 会给出一段时间内的提交概况,提交活动的图表按它的文档说明「显示在所选时间段内提交到项目默认分支的前 15 名用户」(GitHub 文档,查证于 2026 年 10 月)。左边还可查看 Contributors、Commits 等入口。先记录 Period 选择的时间范围,再看提交历史;账号不等于真实人数,也不一定属于团队,不能用柱状图推算团队规模。
几种值得停下来的情况:
- 团队页写了八个工程师,仓库里只有一个账号在提交。不一定有问题——可能大部分代码在私有仓库——但这是个该问出口的问题。
- 整个仓库只有一两次提交,一次性塞进全部文件。可能是迁移、压缩历史或首次公开代码;需要追问原始开发记录,不能仅凭提交次数判定没有开发。
- 最近一次提交是很久以前。一个在营销上很活跃、代码却停了半年的项目,两边对不上。
- 仓库其实是复刻别人的。GitHub 的文档写得很直接:查看派生仓库时,「其上游仓库会标示在该派生仓库名称下方」(GitHub 文档·关于分叉,查证于 2026 年 10 月)。复刻本身很正常,宣传成自研就不正常。
反过来也要守住边界:闭源不是问题。很多团队不公开代码,这是商业选择。这条检查只在对方自己把开源拿来当信任背书的时候才有力量——他主张了,你才去数。
融资、顾问、合作:举证责任在声称的一方
「某知名机构投了我们」「某某是我们的顾问」这类说法,核实方向永远是去被提到的那一方那里找确认,不是去追问项目方要截图。
这三类说法的共同点是:它们都要求一个外部主体给自己背书,而那个主体通常有自己的公开渠道。
| 它声称的 | 去哪找对方那一侧的记录 |
|---|---|
| 某机构投资了 | 该机构官网的投资组合页、它自己发布的公告和社媒 |
| 某人担任顾问 | 这个人自己的公开账号或个人页面有没有提过 |
| 与某公司达成合作 | 对方公司的新闻页;核对对方确认的合作范围;购买服务不等于对方投资或背书 |
| 即将上线某交易所 | 那家交易所的官方公告区——这条的细节写在上了大所就安全吗 |
找不到对方那一侧的任何记录,不等于对方否认了,但足以让这条说法退回到「仅有一方主张」的状态。拿它去支撑一个买入决定,依据就是空的。
如果项目方说「投资方要求保密」,外部核验就暂时缺少依据。融资可能存在保密约定,不能据此断言造假;在获得对方确认前,也不要把这条宣传当成已证实的背书。
照片和自我介绍:查来源与身份是否一致
这一组是成本最低的:把照片丢进搜索引擎的图片搜索,把自我介绍里最有特点的一整句加上引号去搜,看看它们原本属于谁。
用图片搜索上传团队页的头像。如果同一张照片出现在其他网站或图库里,先比较姓名、原始出处和使用场景。同一个人可以在多个网站出现,照片也可能被别人盗用;只有这些结果不能断定冒名。若原始来源标注的是另一个人,则应要求项目方解释。搜不到也不能证明身份真实。
自我介绍也一样:挑一句写得比较具体、不太可能撞车的句子,加引号精确搜索。一段被整句搬运的介绍,往往能搜到更早的原文。
反向搜索能提供继续追问的线索,却可能漏掉未收录、裁剪过或新生成的图片。把出处链接和矛盾点记下来,与履历、项目参与记录一起判断。
查完之后,这条信息放在哪
团队核验要记录的是:哪些身份和参与信息已有外部依据,哪些仍待证实,哪些存在明确矛盾。它不能保证责任人能被找到,也不回答这个币会不会涨。
把四组动作的结果摊开,一般会落在三种状态里:
- 多项记录早于这个项目,且来自项目方控制不到的渠道。这些记录有助于核实既往经历,但不能证明当前项目可靠。
- 只有项目方自己的渠道能找到这些人。这种「实名」在证据上接近匿名,区别只是多了一张脸。
- 说法和能查到的记录互相矛盾。比如被宣称的投资机构明确否认投资,或者挂名顾问明确表示自己没有参与。机构没有公开提及只属于尚未证实,不等于否认。这一条的分量比前两条重得多。
要防住的误用是把结论往反方向推。团队查得清清楚楚,不说明代币设计是合理的,也不说明现在的价格值得买——分配、解锁、集中度、流动性这四件事一件都不能省,顺序在一个新币值不值得碰,看这六件事。身份和履历真实的团队,也可能经营失败。
如果是别人推给你的,这些结果还有一个用法:把它变成问题,当面问回去。问法参考别人推荐的币,我该问他哪几个问题,重点不在于他答什么,而在于他知不知道自己在替一个没核过的说法做担保。
两种听起来合理的挡箭牌
核验遇阻时,可以留意下面两种回应。它们不一定是谎言,但都不能替代证据。
「为了安全,团队不方便公开太多」
这个理由是成立的,这个行业里确实有人因为公开身份而遇到麻烦。但它成立的代价,是这个项目要按匿名那一档来对待:不能一边以安全为由拒绝验证,一边继续用「团队是实名的」来换取信任,两个好处不能同时拿。真正按匿名方式运作的项目,会用别的东西补信任——可验证的链上记录、长期一致的化名、第三方审计,而不是一句「相信我们」。
「你去查就知道了,网上都有」
这句话把举证责任调了个方向。提出主张的人负责给出处,这是基本规则。更实际的理由是:对方说「网上都有」,而你搜了半天只找到项目方自己发的几篇稿子,那这件事的答案其实已经出来了。
可以直接要一个链接:你说的那条经历,哪个公开页面上写着?若经历没有公开记录,可以询问是否有原单位能确认的材料;对方暂时拿不出公开链接,仍不等于履历虚假。
常见问题
查不到第三方记录,是不是就能判定它是骗局?
不能。查不到只说明这条信息无法被核实,证据等级等于零。把它从判断依据里拿掉就行,别反过来当成欺诈的证明。
团队完全匿名,和实名但查不到任何记录,哪种更麻烦?
不能只凭是否实名排序。查不到外部记录的实名资料仍待核实,匿名团队也可能有长期公开记录。若项目方把无法核实的身份包装成安全保证,应警惕这项宣传,但不能仅凭查不到就认定欺诈。
项目的代码不开源,是不是就有问题?
不是。闭源是常见的商业选择,很多做应用的团队不公开代码,也有项目只开源一部分模块。仓库这条检查只在项目方自己拿开源当卖点时才有判断力:它宣称了,你才去数那里有几个账号在提交、提交分布在多长的时间里。若公开仓库只有一次导入,应追问原始开发历史和开源范围;一次导入也可能来自迁移,不能单独证明造假。
风险提示。团队背景查得再干净,也不改变代币本身的风险。这组动作只能帮助区分已证实、未证实和相互矛盾的团队资料,不能保证找得到责任人或追回损失。它既不能预测价格,也不能保证项目不会失败,更不能替代分配、解锁、集中度和流动性那几项检查。本页写的是方法,不针对任何具体项目,也不替你决定买或不买。